
Эти бы слова, да московской мятежной душе в уши…
2 лайка
Я ещё любитель хоккея с шайбой. Почему бы тебе это тоже в этой теме не упомянуть? И заметь - я в теме для профессионалов по теме не высказываюсь. Мне просто реально интересно, как тебя не заставляет задуматься факт того, что ты в теме для профессионалов в одиночестве поливаешь всех дерьмом и в своих ответах пишешь «всем понятно», хотя ты одна.
Ты про это?
Повторю:
И да, @m-ness написал аккуратно, : “в теме по IT может сначала надо разбираться в предмете, когда что-то по спец. терминам высказываетесь ?”.
Ты реально не понимаешь посыла. ТЫ ОДНА. И ведёшь себя, как в детском саду (кто первый начал). Неважно, кто начал. Ты ОДНА споришь с несколькими людьми, которые, судя по форуму, в айти не вчера.
Важно, кто начал. И я совсем не одна. И рада этому.
3 лайка
m-ness написал то, что написал. Твой приём про «суть», который ты нередко здесь пытаешьcя использовать - это лишь твои додумки.
1 лайк
Абсолютно прав был процитированный chatGPT, вектор атаки SQLi все еще остается актуальным для дремучих легаси или бюджетных самописных систем, особенно если не используются современные ORM.
Но ты с пеной у рта доказывала “я не такая”.
1 лайк
Именно, и тебе не дано понять того, что он написал, ты же не бум-бум в этом. Сейчас еще “профессионалы” @ramator с @Volta выскажутся  , и тему можно закрыть.
P.s. Как я угадала: @ramator уже высказался, ждем @Volta, @Олюся_R 
2 лайка
А вы не заметили: Москва в этой теме перестала задавать и отвечать на технические вопросы?
Скатившись к тому в чем она действительно хороша.
Чует кошка, чьё мясо съела.
1 лайк
Перевод: так, все кто со мной не согласен в профессиональном вопросе - трамписты, что с них взять
Перевод: хрен вы дождетесь, трамписты гребаные, чтобы я, звезда (нужное вставить), извинялась тут перед вами. Никакая Моська не будет пугаться слона и не затихнет(по причине содержания маленькой черепной коробки.
PS Не смог я заставить ждать бАранессу, ей же пора уже идти отбиваться от жутких интернетных SQL-евских монстров.
Не профессиональный диагноз - галактических размеров нарциссизм и упрямство ( на картинке просто символ не-трампистской партии принцессы, с заходом в характеристику оной.” Все совпадения , случайны и не являются оскорблением” )

2 лайка
Я точно не цитировал gpt, тут даже и не надо спрашивать, монолитные системы всегда под риском и как раз из за архитектурных лимитов - raw input query , привелегированные пользователи - кто то может наложать со схемами.
CVE-2025-57833: Potential SQL injection in FilteredRelation column aliases
FilteredRelation was subject to SQL injection in column aliases, using a suitably crafted dictionary, with dictionary expansion, as the **kwargs passed QuerySet.annotate() or QuerySet.alias().
свеженький для Джанго. Стоит отдать должное - у других orm не так много cve.
На мой взгляд - есть конторы которые могут позволить тратить деньги на app -sec , waf , ips , то тогда, да можно и не беспокоиться. Там где этого нет и жесткий финансовый лимит, стандартные практики должны быть как основа.
Если в вашей конторе есть люди которые отвечают за безопасность - спросите у них сколько регистрируются такого типа атаки - логов в ips и waf будет миллион.
Может ли программист написать приложение которое подвержено sqli ? может конечно. наверно хороший разработчик будет знать основы этих атак, и сможет написать приложение которое не подвержено стандартным подходам и будет знать патерны для решения. Просто сейчас все стали полагаться на сторонние решения и не задумываются об этом. За исключением наверно разработчиков тех же самых ips - сигнатуры атак кто то должен ловить.
чтд
Что и написал: вектор атаки SQLi все еще остается актуальным для дремучих легаси или бюджетных самописных систем, особенно если не используются современные ORM
0.002% от всех запросов, что бы был 1 миллион атак, это должно быть 50 млдр запросов (даже у гугла в день меньше запросов).
Верю, в Филадельфии бюджетные разработчики настолько суровы что SQL запросы пишут сразу на фронтенде.
Не буду вступать в дискуссию, ибо глупо это делать с такими как @ramator.
Просто отмечу, что я не живу в Филадельфии, не работаю там, и наши системы очень защищены всеми современными средствами от xss и sql-injections. И не только от них. Потому что (опять приходится повторять) у нас очень важная и очень конфиденциальная информация в БД. За удачную хакерскую атаку такого рода все были бы уволены, включая весь менеджемент.
Суть дискуссии была в том, что мы не принимаем на работу тех, кто не понимает что это такое, почему это важно, и как от этого защищаются. Это просто “база”.
На этом можно закончить.
Ну да, а где ж еще?  И консультируемся еще с такими как @ramator.

Я всё ещё жду хотя бы ссылки на пример SQL injection, который без SQL. Только это способно восстановить твою репутацию. Или опять перейдешь в московский режим “ты не понимаешь, вы все неучи"?
Речь шла о защите от них. Защита НЕ может быть написана лишь на простом sql языке .
Меня не интересует твое мнение о моей репутации. 
1 лайк
А где же их еще писать бюджетным программистам типа тебя? 
Бюджетная организация: - Только никаких SQL инъекций!
Москва: ок, обойдемся без инъеций!
Реальность (пишет весь sql на фронте):
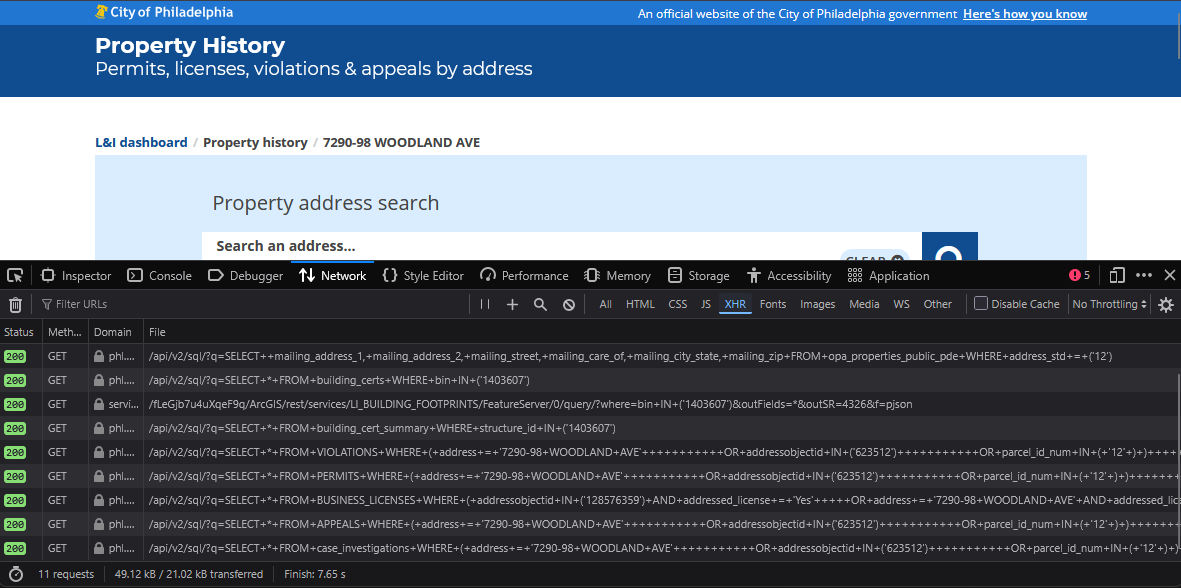
(все имена и события вымышлены, совпадения - случайны)
4 лайка
Видимо как ты и хочешь - на front-end 
1 лайк
Не хочу расстраивать, но примеры были приведены из другого класса уязвимостей: Improper Input Validation, который SWE-20. SQL injection это SWE-89. Но что эта уязвимость, что современные SQL injection эксплуатируют уязвимости, которые возможны, когда bad actor уже в системе и пользуется привилегиями аутентифицированного пользователя. И целевые системы - это часто какое-нибудь специфическое оборудование. Мы же тут говорим про стандартную открытую web- систему с этими вашими POST и GET. А в этом мире SQL injection - это случаи чуть ли не из 90-х
Кстати, ORM может быть ещё тем кошмаром (так называемый Object–relational impedance mismatch). И для него тоже есть свой класс уязвимостей CAPEC-109: Object Relational Mapping Injection. Но жизнь так устроена, что в IT системах всегда будут уязвимости. Но кто-то навсегда застрял в SQL инъекциях